原创作者:
Fengjiajun
发布日期:2021年5月9日
WordPress后台不显示已安装的主题
曾经遇到这样的一个问题:
将一个WordPress主题安装包文件上传到了服务器wp-content/themes文件夹下,但是登录后台,外观-主题里面却不显示。而且是所有的主题都不显示。
几经折腾后才发现了原因:
原来是PHP配置文件里面,有个scandir函数被禁用了。
所以如果你也遇到了这个问题,请尝试查看一下PHP配置文件里面的scandir函数是否被禁用。
曾经遇到这样的一个问题:
将一个WordPress主题安装包文件上传到了服务器wp-content/themes文件夹下,但是登录后台,外观-主题里面却不显示。而且是所有的主题都不显示。
几经折腾后才发现了原因:
原来是PHP配置文件里面,有个scandir函数被禁用了。
所以如果你也遇到了这个问题,请尝试查看一下PHP配置文件里面的scandir函数是否被禁用。
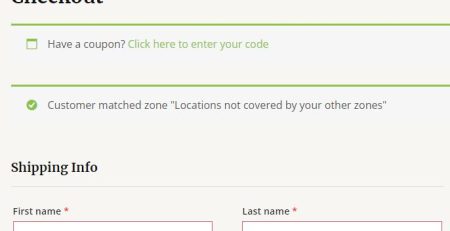
当客户到达WordPress独立站的结账页面时,需要首先输入邮箱地址等信息,不知道你有没有发现,输入邮箱地址等信息这个模块的标题,大部分的情况下,会默认显示为Billing details或者Billing & Shipping【至于显示哪个标题,可以到后台的woocommerce-settings-shipping-Shipping settings-Shipping destination路径进行更改,但这里的更改都不能直接显示为Shipping收货地址,所以姑且算是一个BUG】。有时候会给客户造成一个干扰,这里到底是输入Shipping收货地址还是Billing账单地址?为了打消客户这个困扰,我们可以直接对标题进行修改,改为Shipping收货地址,不就解决问题了!效果图如下所示:直接将下面的代码添加到WordPress后台的外观-主题文件编辑器-functions.php文件即可: add_filter('gettext', 'change_billing_details_title', 20, 3); function change_billing_details_title($translated_text, $text, $domain) { if ($text === 'Billing... read more
通常,客户在点击“Add to Cart”(添加到购物车)按钮后,会被引导至购物车页面,再从购物车页面前往结账页面。然而,某些情况下,我们可能希望客户点击“Add to Cart”后,直接跳转到“Checkout”结账页面,以减少点击次数,提高购物效率和转化率,特别是对那些只购买单一产品的客户来说,这样的设计有助于加快结账过程,避免购物流程中不必要的步骤。在 WordPress 中,你可以通过添加以下代码来实现点击“Add to Cart”按钮后直接跳转到结账页面。将代码添加到主题的 functions.php 文件中: // Woocommerce:点击Add to cart加购按钮直接跳转到Checkout结账页面 add_filter('woocommerce_add_to_cart_redirect', 'custom_add_to_cart_redirect'); function custom_add_to_cart_redirect() { ... read more
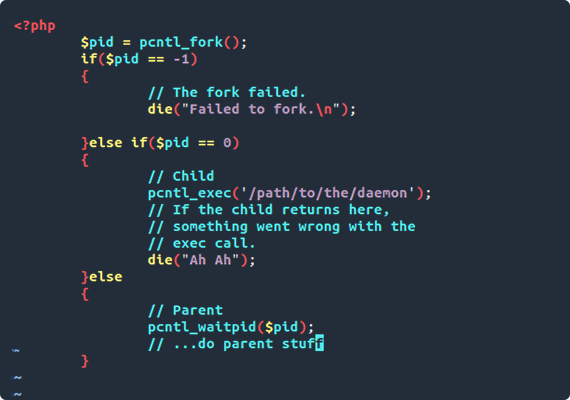
function cus_wp_maintenance_mode(){ if(!current_user_can('edit_themes') || !is_user_logged_in()){ wp_die('站点维护中,请稍候访问!'); } } add_action('get_header',... read more
W3 Total Cache是一个流行的WordPress网站性能优化插件,最近被曝存在一个高危漏洞,该漏洞可能让攻击者获取敏感信息、滥用服务计划限制,甚至执行未经授权的操作。这个漏洞被标记为CVE-2024-12365,严重性评分为8.5/10(高危)。漏洞的根源在于某个功能缺少权限检查,影响所有2.8.1及以下版本。据“国家漏洞数据库”网站描述,“这使得具有‘订阅者’级别权限及以上的认证攻击者能够获取插件的nonce值,从而执行未经授权的操作,导致信息泄露、服务计划资源耗尽,还可以从该网络应用向任意位置发起网络请求。这些请求可被用来查询内部服务的信息,包括云应用中的实例元数据。” WordPress和它的插件 WordPress插件库显示,W3 Total Cache的下载量超过一百万次,但只有不到一半(42.8%)的用户更新到了最新版本,这意味着仍有超过50万网站可能处于风险之中。该插件的开发商BoldGrid已经发布了修复补丁(版本2.8.2),而WordPress安全项目Wordfence也敦促所有用户立即安装更新。作为全球最受欢迎的网站构建平台,WordPress目前大约支持了全网一半的网站。因此,它也成为了网络犯罪分子的热门目标。不过,由于WordPress本身的安全性相对较高,攻击者更多地将目标对准了第三方插件和主题,特别是那些开发者支持或社区维护较差的插件。W3 Total Cache是一款功能强大的WordPress插件,旨在通过缓存内容、精简代码和优化服务器资源来提高网站性能。它声称能够减少加载时间、提升用户体验,并通过内容分发网络(CDN)支持和数据库缓存等功能优化SEO表现。 read more