原创作者:
Fengjiajun
发布日期:2021年5月16日
WooCommerce:添加自定义内容到空购物车页面
在某些场景下,当客户访问了空购物车页面,你可以添加一些自定义内容比如优惠、折扣类的信息:
function fjj_add_content_empty_cart() {
   echo '你的自定义内容';
}
add_action( 'woocommerce_cart_is_empty', 'fjj_add_content_empty_cart' );
在某些场景下,当客户访问了空购物车页面,你可以添加一些自定义内容比如优惠、折扣类的信息:
function fjj_add_content_empty_cart() {
echo '你的自定义内容';
}
add_action( 'woocommerce_cart_is_empty', 'fjj_add_content_empty_cart' );曾经遇到这样的一个问题:将一个WordPress主题安装包文件上传到了服务器wp-content/themes文件夹下,但是登录后台,外观-主题里面却不显示。而且是所有的主题都不显示。几经折腾后才发现了原因:原来是PHP配置文件里面,有个scandir函数被禁用了。所以如果你也遇到了这个问题,请尝试查看一下PHP配置文件里面的scandir函数是否被禁用。 read more
W3 Total Cache是一个流行的WordPress网站性能优化插件,最近被曝存在一个高危漏洞,该漏洞可能让攻击者获取敏感信息、滥用服务计划限制,甚至执行未经授权的操作。这个漏洞被标记为CVE-2024-12365,严重性评分为8.5/10(高危)。漏洞的根源在于某个功能缺少权限检查,影响所有2.8.1及以下版本。据“国家漏洞数据库”网站描述,“这使得具有‘订阅者’级别权限及以上的认证攻击者能够获取插件的nonce值,从而执行未经授权的操作,导致信息泄露、服务计划资源耗尽,还可以从该网络应用向任意位置发起网络请求。这些请求可被用来查询内部服务的信息,包括云应用中的实例元数据。” WordPress和它的插件 WordPress插件库显示,W3 Total Cache的下载量超过一百万次,但只有不到一半(42.8%)的用户更新到了最新版本,这意味着仍有超过50万网站可能处于风险之中。该插件的开发商BoldGrid已经发布了修复补丁(版本2.8.2),而WordPress安全项目Wordfence也敦促所有用户立即安装更新。作为全球最受欢迎的网站构建平台,WordPress目前大约支持了全网一半的网站。因此,它也成为了网络犯罪分子的热门目标。不过,由于WordPress本身的安全性相对较高,攻击者更多地将目标对准了第三方插件和主题,特别是那些开发者支持或社区维护较差的插件。W3 Total Cache是一款功能强大的WordPress插件,旨在通过缓存内容、精简代码和优化服务器资源来提高网站性能。它声称能够减少加载时间、提升用户体验,并通过内容分发网络(CDN)支持和数据库缓存等功能优化SEO表现。 read more
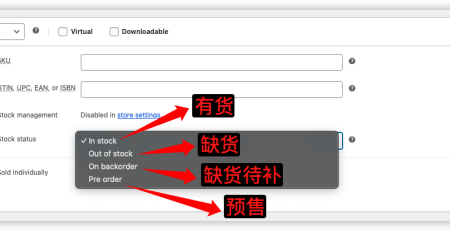
默认情况下,WordPress系统的woocommerce插件支持3种库存模式:有货、缺货、缺货待补;今天我们在这个基础上新增一个库存模式,就是【预售】,以满足日常运营中的各种需求;效果如下图所示:添加方法:直接将下面的代码块添加到WordPress主题的functions.php文件即可 // add preorder stock status function filter_woocommerce_product_stock_status_options( $status ) { $status['preorder'] = __( 'Pre order', 'woocommerce' ); ... read more
今天在部署一个新网站的时候,将网站的域名DNS服务器修改为了Cloudflare,目的是使用Cloudflare这个平台的CDN并且隐藏网站的真实IP。一切部署完成,打开网站后错误,一开始提示是重定向次数过多,后面又显示的是Cloudflare报错:Cloudflare连接网站主机出错host error!先说一下网站的搭建环境:vultr主机+宝塔面板,此时面板并未给网站开启SSL证书。先解决第一个问题:重定向次数过多; 登录Cloudflare后台,进入域名的SSL菜单,将加密模式由Flexible修改为Full,解决了重定向次数过多的问题;然后第二个问题就出现了,Cloudflare报错:Cloudflare连接网站主机出错host error! 因为我印象中Cloudflare是自带SSL证书,无需宝塔再次部署。所以就没有在宝塔里面给域名部署证书,恰恰这个就是问题点。后面尝试登录宝塔后台,将域名的证书重新部署了一下,问题得到解决;如果你也遇到这些问题,可以尝试按照这个方法去解决。 read more